前にも書きましたが、このところ、私のメールアドレスに国税庁を語る詐欺メールが毎日とどきます。
前にニュースになって、パスワードを変えさせられた事件がありました。大手のプロバイダが採用していたメールソフト会社から私のメールアドレスとパスワードが漏洩したので、メールアドレスを買った詐欺業者がメールをだしているのだと思います。
対策として、メールソフトで、国税庁をsubject かfromに含むものを迷惑メールフォルダに振り分ける設定をしたのですが詐欺メールはそのフィルタをすりぬけてきます。
なぜだろうとGeminiにきいてみると、巧妙な制御文字をつかったすり抜け方法を利用していることがわかりました。
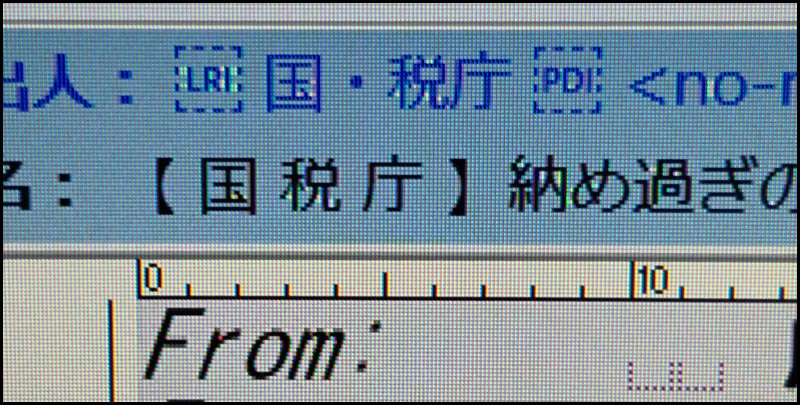 Fromの部分に細工がしてあって国税庁などの語を登録しても迷惑メールフィルタをすりぬけられるようになっていました。
Geminiに画像をみてもらったところ、画像の差出人欄の国税庁の部分をかこんで表示されている先頭の LRI(U+2066: Left-to-Right Isolate)や 末尾のPDI(U+2069: Pop Directional Isolate)という文字の意味を解説してくれました。これは、アラビア語などの右から左に書く言語向けのUnicode双方向テキスト制御文字(Bidi制御文字)です。さらに文字の間にも中黒「・」や不可視文字・スペースなどを挟むことで、「国税庁」という文字列を壊してフィルターのキーワードマッチングを回避する典型的な細工が施されてるのだそうです。Fromの部分をコピーしてペーストすると、国税庁になってしまう仕組みなので、国税庁を含むものを振り分ける設定は無効になるという巧妙な仕組みです。これを迷惑メールフォルダ(適当な名前をつけてください)に振り分けるには、正規表現を使うのがよさそうでした。
“国.{0,3}税.{0,3}庁”という正規表現をフィルタに入力して、キーワードマッチするようにすると国税庁をかたる詐欺メールは大部分は迷惑メールにふりわけられました。しかしまだすりぬけるものがあります。
すりぬけた元のメールでFromの部分をみると、”庁税国”という文字が、先程のアラビア語用のBidi制御文字というものにに挟まれています。この細工は、RLO(Right-to-Left Override: U+202E) というUnicode制御文字を使って文字列の並び順を強制的に右から左(逆順)へ反転させ、さらに文字間にゼロ幅接合子(ZWJ: U+200D)などの不可視文字を挟み込むことで「見た目は国税庁だが、内部データは 庁税国」にする高度なすり抜け手法です。このため、「国税庁」や「国.{0,3}税.{0,3}庁」という左から右への順序を前提にした正規表現ではマッチしません。
結局、このようないたちごっこを完全に終わらせるには、表示名(国税庁)ではなく「本物の国税庁ではない詐欺メールの送信ドメイン(@hold.xjqht.com などの使い捨てドメインとおもわれる送信ドメイン)」を機械的に引っ掛ける判定に切り替えるのが最も確実です。詐欺グループは表示名をいくらでも細工できますが、メールを送る以上、差出人アドレス(From: ヘッダの @... 部分)は必ず hold.xjqht.com などの使い捨てドメインになります。本物の国税庁・e-Taxからの通知であれば、ドメインは必ず nta.go.jp または e-tax.nta.go.jp です。これを利用して、詐欺メールを送信ドメインで振り分けるのが一番確実でした。
いろいろ試してみましたが、最も効果的なこの種の詐欺メールの振り分け条件設定はつぎのようなものでした。
Fromに”税”を含み、(クオテーションマークは除いて税だけを設定に入力します。以下同様)
かつFromに”@”を含み、
かつFromがnta.go.jpを含まない(国税庁のメールは必ずnta.go.jpを含むメールアドレスから発信されます)
この三つの条件をフィルタに設定し、これに合致するものを迷惑メールフォルダ(適当に名前をつけてください)に振り分けるようにします。この設定では、たとえば地方の役所からのメールも迷惑メールにふりわけられるので、それだけは注意してください。